11月10日─電腦病毒首度公開亮相
1983年的今天,美國賓州理海大學(Lehigh University)的電腦安全研討會上,南加州大學的博士研究生柯恩(Fred Cohen)走到台上,向聽眾說明他待會兒要做的事。一個星期前他寫了一支應用程式,可以顯示檔案結構的樹狀圖;不過,一旦用戶執行了這支程式,他的所有資料與控制權就神不知鬼不覺地交給了柯恩。
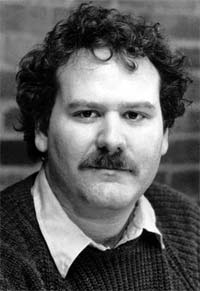
解說完後,柯恩坐到終端機前,登入帳號連到南加州大學的迪吉多(Digital)電腦主機VAX-11/750,然後將那支程式上傳到公佈欄。5分鐘後,就有人上鉤,柯恩果然立即就能存取這名用戶的資料。台下聽眾透過大銀幕目睹這一切,首度見證了電腦病毒的強大威力與潛在威脅。
第二年,柯恩便以〈電腦病毒:理論與實驗〉這篇論文拿到博士學位。事實上,正是他的指導教授阿德曼(Leonard Adleman, RSA加密法的三位發明人之一)建議他使用病毒這個詞,自此電腦病毒便成為這類程式的統稱。
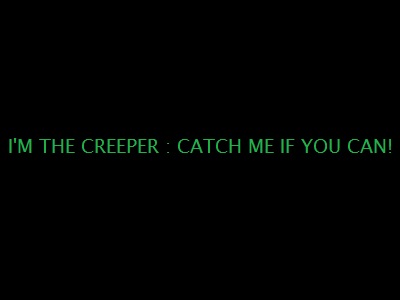
不過若不考慮危害性,電腦病毒更早之前就出現了。1971年,BBN技術公司在參與ARPANET(internet的前身)的建置時,程式設計師湯瑪斯(Bob Thomas)為了測試分散式運算的極限,寫了一支名為「爬行者」(Creeper)的程式。它在連線的迪吉多PDP-10電腦上傳播複製,受感染的電腦會在螢幕上顯示「我是爬行者,有本事來抓我!」(I’m the creeper, catch me if you can!)。
不久後,另一位程式設計師湯姆林森(Raymond Tomlinson)寫出名為「收割者」(Reaper)的程式,任務是找到「爬行者」並予以刪除;「收割者」因此成為史上第一個解毒程式。順帶一提,電子郵件地址的格式:「個人帳號@主機名稱」,就是湯姆林森提出的。
至於個人電腦的第一隻病毒,則出現在1982年。美國一位15歲的高中生史克倫塔(Rich Skrenta)針對Apple II寫了名為「麋鹿複製者」(Elk Cloner)的程式,隱藏在遊戲磁碟片中,一旦插入軟碟機執行後,就會常駐在電腦的記憶體中,繼續感染之後插到這台電腦的磁碟片。當時internet還不普及,朋友之間常互相交換磁碟片,麋鹿複製者就這樣散佈到越來越多的Apple II,成為史上第一個在「野外」(非實驗室那種可控的環境)自然傳播的電腦病毒。
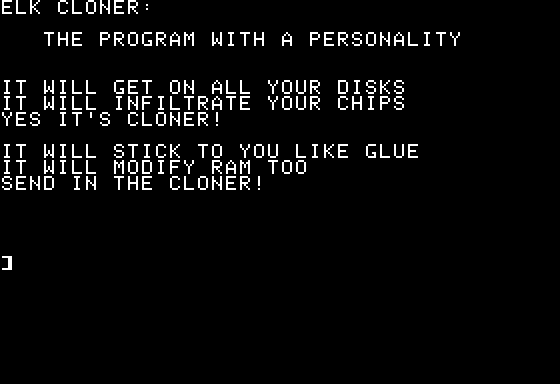
麋鹿複製者和爬行者一樣,只會跑出一段打油詩,沒有其他危害。但很快地,1988年康乃爾大學研究生莫里斯(Robert Morris)寫了一支蠕蟲程式,在短短數小時內癱瘓ARPANET上約10%(約6,000台)的電腦主機。莫里斯本來沒有惡意,但隔年就有人利用電腦病毒勒索贖金,從此電腦病毒成為防不勝防的犯罪工具。
隨著電腦數量與網路規模不斷成長,電腦病毒越來越猖獗,危險性也越來越高,而今AI更展現了另一層次的攻擊模式。柯恩曾在1987年證明沒有一種演算法,可以完美地檢測出所有可能的病毒,人類與電腦病毒的攻防戰看來永不停歇了。
參考資料: